⊙ tp-link > Omada L2交換器 > 網管型
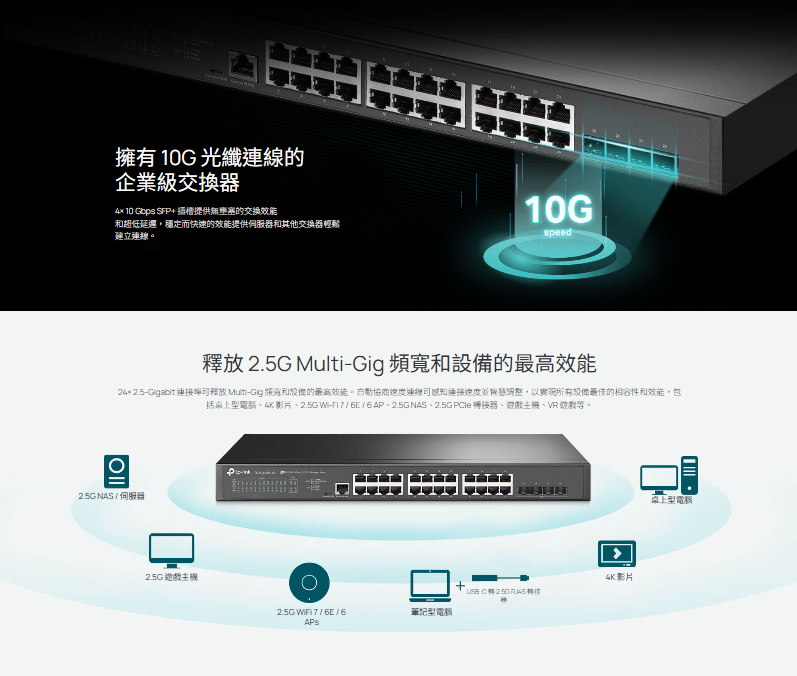
2.5G L2+ 網管型交換器
- 24× 2.5 Gbps RJ45 +4× 10 Gbps SFP+ 連線頻寬200 Gbps 交換容量
- 透過網頁或 Omada App 進行集中雲端管理†
- 透過網頁、CLI、SNMP 和 RMON 進行獨立管理
- 靜態路由可幫助路由內部流量,更有效地使用網路資源
- VLAN、ACL、QoS、IGMP Snooping、OAM 和 DDM
- ERPS 支援在環狀拓撲下快速保護和恢復
- 耐用的金屬外殼和可機架安裝設計
提供企業網路靈活部署、高速轉發與集中化雲端管理的應用架構。
1. 高速網路架構與部署建議
5G 傳播升級: 提供 24 個 2.5 Gbps RJ45 連接埠,滿足新一代高效能設備連線需求。
10G 光纖上行: 配備 4 個 10G SFP+ 插槽,實現高速核心網路與跨設備備援對接。
集中化雲端管理: 支援 Omada 雲端生態系集中管理與傳統本機管理介面及App 進行多點遠端集中維護與設定。
- 零接觸監管: 支援搭配 Omada 雲端控制器進行零接觸監管(Zero-Touch Provisioning)。
- 集中化管理: 相容 Omada 雲端控制器、硬體控制器與軟體控制器。
管理協定與工具: 支援 SNMP v1/v2c/v3(Trap/Inform、RMON 1/2/3/9群組)、SDM 範本、DHCP/BOOTP 用戶端、802.1ab LLDP/LLDP-MED、DHCP AutoInstall。
管理介面: 提供網頁 GUI、透過 Console 連接埠與 Telnet 的指令介面(CLI)。
系統維護: 支援 Dual Image、Dual Configuration、CPU 監控、線路診斷、EEE 省電、密碼復原、SNTP 與系統日誌。
2. 企業網路安全與流量最佳化
靜態路由與流量控管: 支援靜態路由劃分內部流量,並透過 VLAN 與 ACL 提升安全性。
高可用性環狀拓撲: 支援 ERPS 技術,在環狀網路拓撲下提供快速保護與故障恢復。
符合國際安全規範,適應標準企業機房運作環境。
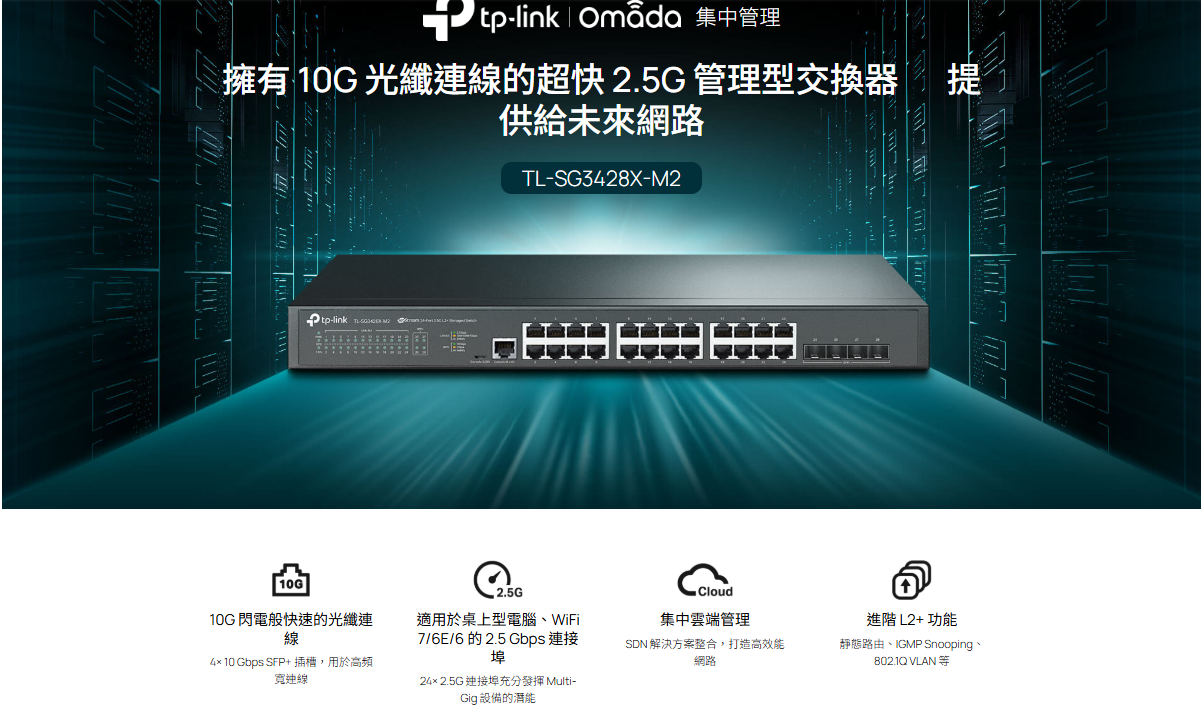
提供 2.5G 高速傳輸與 10G 光纖上行能力,滿足企業與 ISP 網路環境需求。
交換效能與處理容量
支援 Omada 雲端生態系集中管理與傳統本機管理介面。
1. 雲端與集中化管理
Omada App 與雲端存取: 支援搭配 Omada 硬體控制器、雲端控制器或軟體控制器進行行動 App 管理與雲端存取。
集中化管理: 相容 Omada 雲端控制器、硬體控制器與軟體控制器。
零接觸監管: 支援搭配 Omada 雲端控制器進行零接觸監管(Zero-Touch Provisioning)。
2. 本機管理與系統工具
管理介面: 提供網頁 GUI、透過 Console 連接埠與 Telnet 的指令介面(CLI)。
管理協定與工具: 支援 SNMP v1/v2c/v3(Trap/Inform、RMON 1/2/3/9群組)、SDM 範本、DHCP/BOOTP 用戶端、802.1ab LLDP/LLDP-MED、DHCP AutoInstall。
系統維護: 支援 Dual Image、Dual Configuration、CPU 監控、線路診斷、EEE 省電、密碼復原、SNTP 與系統日誌。
採用標準機架式金屬外殼與高效能連接介面,確保企業級運作穩定度。
1. 實體連接埠與介面配置
連接介面: 提供 24 個 2.5 Gbps RJ45 連接埠與 4 個 10G SFP+ 插槽。
控制台介面: 配備 1 個 RJ45 Console 連接埠與 1 個 Micro-USB Console 連接埠。
機體設計: 採用耐用金屬外殼,內建 2 個風扇,支援可機架安裝設計。
2. 電源與環境規範
電源供應: 支援 100-240 V AC ~ 50/60 Hz 全電壓輸入。
物理尺寸: 產品尺寸為 440 × 330 × 44 毫米(mm)。
安全防護: 機身配備物理安全鎖孔。
整合進階流量管理、群播控制、VLAN 配置與全方位網路安全防禦。
1. 流量管理與 L2/L2+ 功能
- 流量管理(QoS): 支援 8 個優先佇列、802.1p CoS/DSCP 優先層級,提供 SP、WRR、SP+WRR 佇列排程,以及依連接埠/流量的頻寬限制與 QoS 標記。
- L2 與 L2+ 功能: 支援 32 個 IPv4/IPv6 介面、48 個 IPv4/IPv6 靜態路由、128 個靜態 ARP 條目、512 個 ARP 項目、Proxy ARP、Gratuitous ARP、DHCP 伺服器、DHCP Relay/L2 Relay、鏈路聚合、Spanning Tree 協定、迴圈偵測、802.3x 流量控制與 Mirroring。
- L2 群播: 支援 511 個 IPv4/IPv6 IGMP groups、IGMP Snooping、IGMP 驗證、Multicast VLAN Registration(MVR)、MLD Snooping 與 Multicast 過濾(256 個設定檔)。
2. 進階與 ISP 特性
- 進階功能: 提供自動搜尋設備、批次設定、批次更新韌體、智慧網路監控、異常事件警報、統一設定與重啟排程。
- ISP 特性: 支援 L2PT、設備鏈路檢測協定(DLDP)、PPPoE ID Insertion、ERPS 環狀拓撲保護恢復、802.3ah Ethernet Link OAM 與 DDM。
3. VLAN、ACL 與網路安全
- VLAN: 最多支援 4K VLAN 群組,具備 802.1q Tagged VLAN、MAC VLAN(256項)、Protocol VLAN(16個範本/16個協定VLAN)、GVRP、VLAN VPN(VLAN Mapping/Replace)與 Voice VLAN。
- 存取控制列表(ACL): 支援 Time-based、MAC、IP、Combined、Packet Content 及 IPv6 ACL,可進行重新導向、速率限制與 QoS 標記,並套用至連接埠或 VLAN。
- 安全性防護: 提供 IP-MAC-Port Binding(512項)、IPv6-MAC-Port Binding(512項)、DHCP Snooping、ARP/ND Inspection、IPv4/IPv6 Source Guard(100項)、DoS 防禦、Static/Dynamic 連接埠安全性(每埠最多64個MAC)、風暴控制、802.1X 認證、AAA(含 TACACS+)、Port Isolation,以及透過 HTTPS(SSLv3/TLS 1.2)與 SSH(v1/v2)進行安全管理。
4. IPv6 支援與 MIBs
- IPv6 功能: 支援 Dual IPv4/IPv6、MLD Snooping、IPv6 ACL/介面/靜態路由、ND、Path MTU Discovery、ICMPv6、TCPv6/UDPv6,以及 IPv6 各項應用服務。
- MIBs 支援: 支援 MIB II、Interface MIB、Ethernet Interface MIB、Bridge MIB、P/Q-Bridge MIB、RMON MIB、RMON2 MIB、Radius Accounting/Authentication Client MIB、Remote Ping/Traceroute MIB 與 TP-Link private MIB。