⊙ tp-link > Omada L2交換器 > 網管型
全10G 網管型交換器
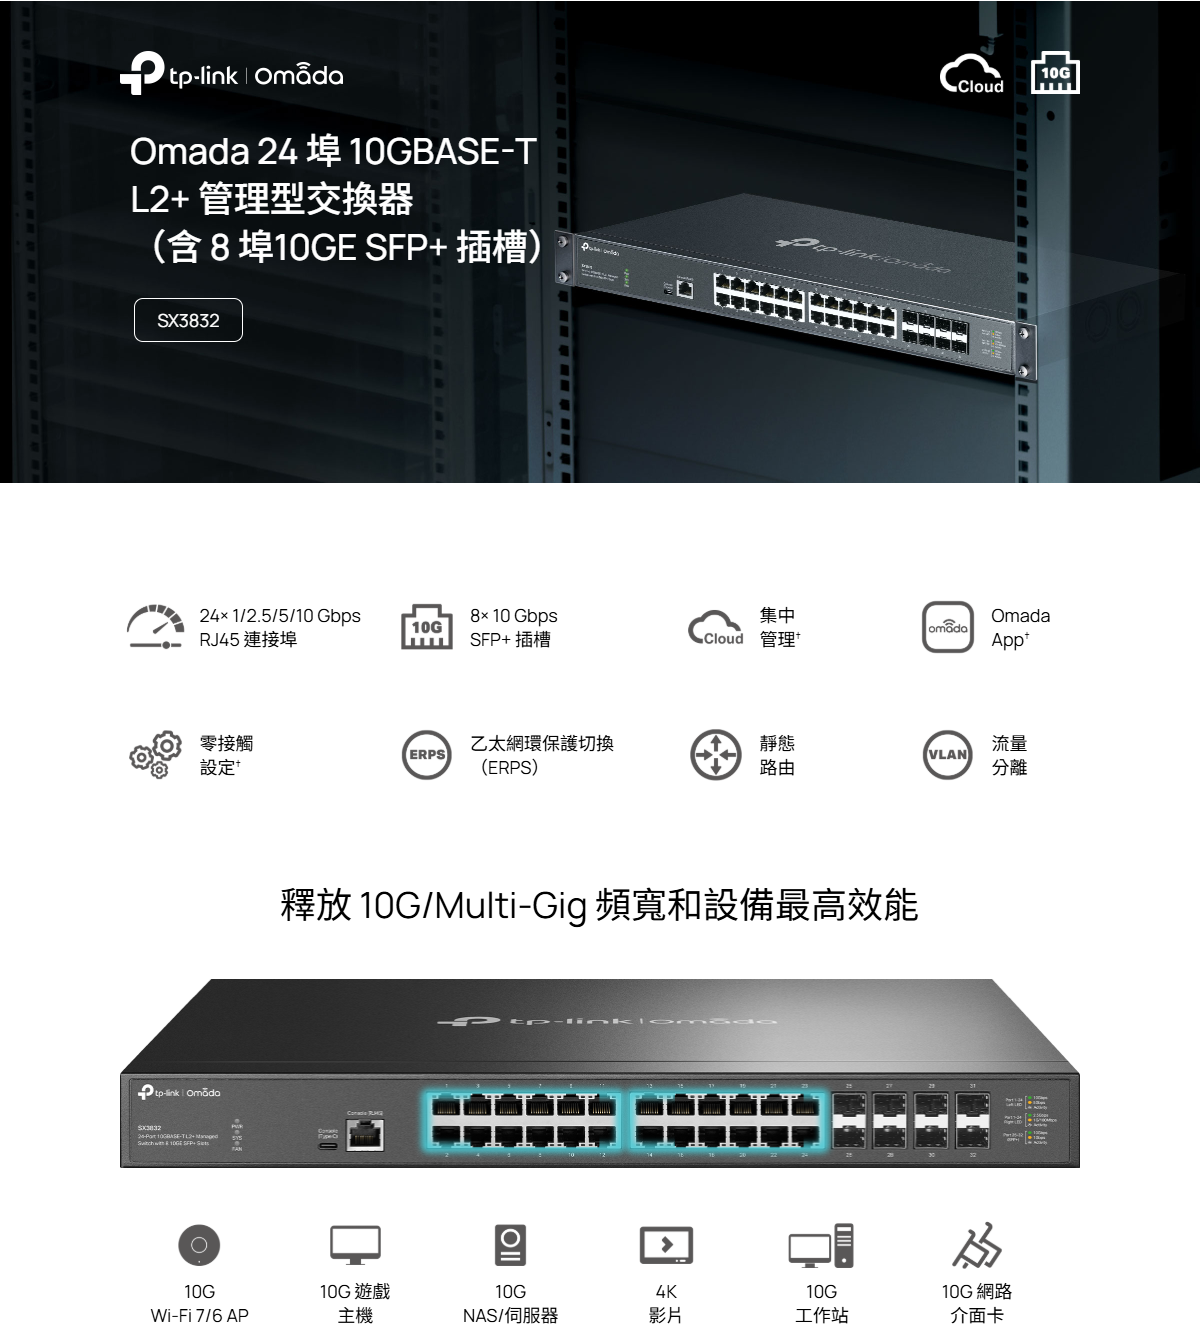
1. 產品效能數據
資料交換能力: 背板頻寬達 640 Gbps,封包轉發速率為 240 Mpps。
記憶體與位址表: 具備 32 K MAC 位址表、24 Mbit 封包緩衝記憶體,並支援 9 KB 巨型訊框。
2. 軟體功能與層級服務
流量管理(QoS): 支援 8 個優先佇列、802.1p CoS / DSCP 優先級、SP、WRR 與 SP+WRR 佇列排程,提供依據連接埠/流量之速率限制與 QoS 標記。
L2 與 L2+ 功能: 支援 128 個 IPv4/IPv6 介面、48 個 IPv4/IPv6 靜態路由、靜態/Proxy/Gratuitous ARP、DHCP 伺服器與多種 Relay 模式,並包含鏈路聚合、Spanning Tree、迴圈偵測與流量控制。
L2 群播與 ISP 功能: 支援 4000 個 IGMP 群組、IGMP Snooping、MVR、MLD Snooping、L2PT、DLDP、PPPoE ID Insertion、ERPS、802.3ah OAM 及 DDM。
虛擬區域網路(VLAN): 支援最多 4K 個 VLAN 群組、802.1q Tagged VLAN、MAC VLAN、Protocol VLAN、Private VLAN、GVRP、VLAN VPN 及 Voice VLAN。
安全機制與 ACL: 提供 Time-based/MAC/IP/Combined/IPv6 ACL,支援 512 項 IP-MAC-Port Binding、IPv6 Binding、DoS 防禦、802.1X 認證、AAA(含 TACACS+)與 Port Isolation。
IPv6 支援與 MIBs: 支援 IPv4/IPv6 雙協定堆疊、MLD Snooping、IPv6 靜態路由與 ND,並符合 MIB II、Interface MIB、Bridge MIB 及 TP-Link 私有 MIB 等規範。
3. 集中管理與營運維護
Omada 系統整合: 支援 Omada App、集中化管理(雲端/硬體/軟體控制器)、雲端存取與零接觸監管(Zero-Touch Provisioning)。
系統管理與診斷: 提供網頁 GUI、CLI(Console/Telnet)、SNMP v1/v2c/v3、RMON、Dual Image/Configuration、CPU 監控、線路診斷及 EEE 節能技術。
5. 安規認證與運作環境
認證與配件: 通過 CE、FCC、RoHS、BSMI 認證。包裝內含交換器、電源線、Console 線、快速安裝手冊、機架配件及橡膠止滑墊。
環境規範: 運作溫度為 -5–45℃,存放溫度為 -40–70℃;運作濕度為 10–90% RH 無凝結,存放濕度為 5–90% RH 無凝結。相容主流作業系統。
具備高背板頻寬與高封包轉發能力之效能指標。
1. 交換能力與處理速率
背板頻寬: 提供 640 Gbps 交換容量。
封包轉發速率: 達 240 Mpps 封包轉發速率。
2. 記憶體與定址架構
MAC位址表: 支援 32 K 筆 MAC 位址表。
記憶體與訊框: 配備 24 Mbit 封包緩衝記憶體,支援 9 KB 巨型訊框(Jumbo Frame)。
提供高密度高速連接埠與標準機架式安裝硬體架構。
1. 介面與實體安全配置
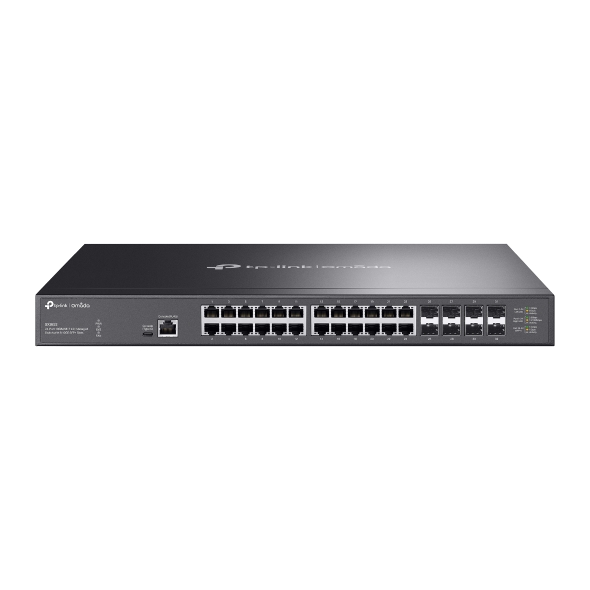
連接介面: 提供 24 個 100Mbps/1Gbps/2.5Gbps/5Gbps/10Gbps RJ45 連接埠(支援自動協商與自動 MDI/MDIX)、8 個 1/10G SFP+ 插槽、1 個 RJ45 Console 連接埠與 1 個 Micro-USB Console 連接埠。
物理安全: 配備物理安全鎖孔。
2. 機構與電源散熱規格
風扇與安裝: 配備 2 個風扇,支援可機架安裝設計。
尺寸規格: 機身尺寸為 440 × 220 × 44 毫米(mm)。
電源需求: 支援 100-240 V AC ~ 50/60 Hz 電源輸入。
功耗與散熱: 最大功耗為 104.9 W(110V/60Hz)與 106.5 W(220V/60Hz);最大散熱量為 357.81 BTU/hr(110V/60Hz)與 363.23 BTU/hr(220V/60Hz)。
提供完善之流量管理、L2/L2+ 特性、VLAN 與安全防護機制。
1. 服務品質與流量管理
流量管理(QoS): 支援 8 個優先佇列、802.1p CoS / DSCP 優先層級;提供 SP、WRR、SP+WRR 佇列排程;支援依連接埠或流量限制之頻寬管理與 QoS 標記(802.1P / DSCP)。
2. L2與L2+控制功能
L2與L2+功能: 支援 128 個 IPv4/IPv6 介面、48 個 IPv4/IPv6 靜態路由、128 個靜態 ARP 與 512 個 ARP 項目;提供 Proxy ARP、Gratuitous ARP、DHCP 伺服器、DHCP Relay(Interface/VLAN)、DHCP L2 Relay、鏈路聚合、Spanning Tree 協定、迴圈偵測、802.3x 流量控制及 Mirroring。
L2群播: 支援 4000 個 IPv4/IPv6 IGMP groups、IGMP Snooping、IGMP 驗證、MVR、MLD Snooping,以及 256 個設定檔(每設定檔 16 項)之 Multicast 過濾。
ISP功能: 支援 L2PT、DLDP、PPPoE ID Insertion、ERPS 環狀拓撲保護與恢復、802.3ah Ethernet Link OAM 及 DDM。
3. 虛擬網路與存取控制
VLAN: 支援最多 4K 個 VLAN 群組、802.1q Tagged VLAN、MAC VLAN(30項)、Protocol VLAN(16個範本/12個VLAN)、Private VLAN、GVRP、VLAN VPN(Mapping/Replace)與 Voice VLAN。
存取控制列表(ACL): 支援 Time-based ACL、MAC ACL、IP ACL、Combined ACL、Packet Content ACL 及 IPv6 ACL;可實施 Mirroring、重新導向、速率限制與 QoS 標記,並套用至連接埠或 VLAN。
4. 安全防護與 IPv6 支援
安全性: 提供 IPv4/IPv6 IP-MAC-Port Binding(含 DHCP Snooping、ARP/ND Inspection、Source Guard)、DoS 防禦、DHCP 過濾、Static/Dynamic 連接埠安全性(每埠最多 64 個 MAC)、風暴控制、802.1X(Port/MAC base、VLAN 分配、MAB、訪客 VLAN、RADIUS)、AAA(含 TACACS+)、Port Isolation,以及透過 SSLv3/TLS 1.2(HTTPS)與 SSHv1/SSHv2(CLI)進行安全管理。
IPv6: 支援 Dual IPv4/IPv6、MLD Snooping、